Microsoft Intuneの、もう半分。
RealmJoinはアプリのパッケージ化、パッチ適用、廃止までを引き受け、ヘルプデスクにはユーザーとデバイスごとの1画面を用意し、手元のPowerShellをガードレール付きのセルフサービスに変えます。クラウドネイティブで、ホスティングは欧州、自社側で動かすものはありません。

各シャードはデバイスのグループです。展開の様子はイメージで、カーソルを合わせると詳細が表示されます。
Intuneが手元に残していく仕事
Intuneはデバイス上で何を起こすかを決めます。更新のたびのパッケージ化、ヘルプデスクへの権限委任、定型作業のスクリプト化は、依然として自分たちのチームに回ってきます。RealmJoinが引き受けるのは、その部分です。
アプリの更新は、そのたびに小さなパッケージ作成案件になります。
メンテナンス済みの3,000+本のパッケージから一度サブスクライブすれば、新しいバージョンは15分以内に検出され、指定したスケジュールでPreviewからMainへと展開されます。
アプリのライフサイクルの仕組みAvailableとして割り当てたアプリは、バージョンが取り残されます。
Updateグループが古いインストールのデバイスを見つけ出し、最新になるまで更新を必須として配布します。新しい割り当てを作る必要はありません。
Updateグループについてヘルプデスクには5つのポータルと、広すぎる管理者ロールが必要になります。
Entra ID、Intune、Autopilot、Defenderをまたいで、ユーザー、グループ、デバイスごとに1画面にまとまります。9つのロールと178個の権限で、業務に必要な分だけを渡せます。
ヘルプデスクと運用自動化は、誰かのスクリプトフォルダーの中にあります。
175本のオープンソースRunbookが自社のAzure Automationアカウントで動き、ピッカー付きのフォーム、スケジュール、完全なジョブログを備えます。
Runbookによる自動化ローカル管理者パスワードが、みんなで共有する秘密になっています。
デバイスごとに緊急用、サポート用、特権用のアカウントを用意し、自社テナント専用のKey Vaultに預託します。サポート用のアクセスは自動的に期限切れになり、閲覧はすべて監査されます。
特権アクセス何がインストールされているのか、ましてや使われているのかは誰も把握していません。
エージェントとIntuneから集めたインベントリに、利用計測を有効にすれば実際の起動回数が突き合わされ、使われていないライセンスとシャドーITが1つのレポートに現れます。
ソフトウェアインサイト
Intuneまわりの作業をまとめる1つのコンソール
6つの領域、1つのサインイン、1組のロール。どれか1つ選べば、チームが日々向き合う画面を確認できます。

アプリとパッチ適用
ストアからサブスクライブし、IntuneとRealmJoin Agentのどちらで配信するかを選べば、新しいバージョンは自動化に任せられます。必要なアプリが見当たらない場合はリクエストすれば、パッケージングチームが作成します。
- WindowsとmacOS向けに3,000+本のパッケージ
- PreviewとMainのチャネル、0日から90日の遅延、夜間ウィンドウ
- 自前のインストーラーをアップロードすれば数分でパッケージ化

自動化
厳選したRunbookライブラリが自社のAzure Automationアカウントで動きます。RealmJoinは各スクリプトをフォームに変換し、実行できる人を確認し、ジョブログを残します。
- ユーザー、グループ、デバイス、組織向けに175本のRunbook
- Graphと連動したピッカー、権限、スケジュール
- 厳選したIntuneの修復スクリプトを段階展開し、結果を計測

ヘルプデスク
Entra ID、Intune、Autopilot、Defender、そしてエージェントの情報を、デバイスとユーザーごとに突き合わせます。同期、スキャン、キーのローテーション、リモートセッションの開始まで、ポータルを行き来せずに実行できます。
- 保証情報からDefenderの検出結果まで、デバイスごとに18のビュー
- 「ma mu」と入力するだけでMaren Müllerが見つかる検索
- シャドーITやパッケージ利用状況を含む6種類のExcelエクスポート

特権アクセス
デバイスごとに3つのローカル管理者アカウント、テナント単位で預託されるパスワード、そして自動的に期限切れになるサポートアクセス。パスワードを閲覧すれば、その都度監査ログに残ります。
- 緊急用、サポート用、特権用のアカウント
- SelfLAPSと、macOSにも対応したIntuneのWindows LAPS
- デバイスページからのBitLockerとFileVaultのキーローテーション

インサイト
ソフトウェアレポートはエージェント、Intune、レジストリ、Storeのインベントリを統合し、有効にすれば全デバイスの起動回数も加わります。使われていないインストールやシャドーITは、そこで姿を現します。
- アプリ単位の利用計測(任意)
- シャドーITと、想定と実際を比較するビュー
- 変更前後の値を含む監査ログを、自社のワークスペースに

エンドポイント
任意で導入するRealmJoin Agentは、必須アプリが揃うまでデスクトップを待たせ、その後も最新に保ち、利用者専用のアプリカタログを提供します。
- インストール順序を守る登録ステータスページ
- アプリのインストール、更新、修復ができるWeb版App Catalog
- 通知、BranchCache、AnyDeskを標準搭載
1つのバージョンが、ベンダーから最後の1台まで届くまで
7-Zipが25.01をリリースし、RealmJoinが作業を引き受けたときに起きることです。ステップをクリックしていくと、ログが順に埋まります。
- Vendor25.01 published
- CatalogListed, verified
- Preview48 devices
- Main3,912 devices
- Update group61 caught up
- Usage412 unused
09-08 09:12 vendor 7-Zip 25.01 published09-08 09:25 catalog generic-7zip 25.01 listed, hash verified09-10 23:04 preview app - win - 7-Zip (preview): 48 devices09-15 23:02 main promoted to Main: 3,912 devices09-16 02:10 update 61 outdated installs added to update group12-01 08:00 usage 412 devices without a run in 90 days
Runbookを実行。この場で。
RealmJoinは各スクリプトのパラメーターを読み取ってフォームを組み立てます。Graphと連動したピッカー、ドロップダウン、妥当な既定値が揃います。どのRunbookを誰に見せるかは権限で決まります。
user/general/offboard-user-permanently.ps1
ユーザーを恒久的にオフボーディング
アクセスを取り消し、アカウントをブロックまたは削除し、グループとライセンスを調整して、所有権と直属の部下を引き継ぎます。
Run a runbook to see its job output here.ブラウザー内でのシミュレーションです。Runbookとパラメーターは実物で、GitHubのオープンソースライブラリから取得しています。ライブラリには175本が揃っています。
ヘルプデスクには1画面を。鍵は自分たちの手に。
サポート担当者はデバイスを直すのに必要な情報だけを見られて、ロールの範囲外は見えません。試しに、このデバイスのローカル管理者パスワードを誰が求めているかを選んでみてください。
NB-MUC-0412 belongs to Maren Müller
Owner's groups: sec - finance, sec - executives
- 緊急用アカウント常に預託•••••••••••••• パスワードを表示
- サポート用アカウント申請制、12時間で期限切れ 申請してから表示
- 特権アカウント更新時にローテーション アクセス権なし
Supporterロールの範囲は緊急用アカウントとサポート用アカウントです。特権アカウントは対象外です。 パスワードの表示はすべて監査ログに記録されます。
- デバイスごとに1ページ。 Entra ID、Intune、Autopilot、Defender、エージェントのデータを並べて表示し、保証情報から生のJSONまで18のビューで確認できます。
- 管理者権限を広げずに済むアクション。 Intuneの同期、Defenderのスキャン、BitLockerとFileVaultのキーローテーション、ログの要求、AnyDeskのセッション。それぞれが個別のアクセス許可の下にあります。
- 7社のベンダーの保証情報。 Apple、Dell、Fujitsu、HP、Huawei、Lenovo、Microsoftの保証を、シリアル番号から照会します。
- 既定で監査。 パスワードの表示とキーローテーションはすべて、自社のLog Analyticsワークスペースの監査ログに記録されます。
インストールされていても、使われているとは限らない。
使用状況の計測はオプションで、自社のテナントで動かすかどうかは自分で決められます。有効にすると、RealmJoinがWindowsの実行データをパッケージに突き合わせ、インストールごとに実行回数と最終使用日が付きます。その差分が、ライセンスを返上できる余地です。
- Adobe Acrobat Pro610 of 1,240
- Microsoft Visio212 of 880
- SAP GUI for Windows1,960 of 2,100
- Zoom Workplace2,980 of 3,400
- Autodesk AutoCAD LT61 of 145
- Tableau Desktop18 of 96
自社のテナント、自社のデータ
RealmJoinはSaaSですが、機微な部分はすでに鍵を握っている場所、つまり自社のMicrosoft 365テナントと自社のAzureサブスクリプションで動きます。
RealmJoinサービス
Microsoft AzureのWest Europe、バックアップはNorth Europe
- ポータルとAPI
- バックグラウンドの自動化
- パッケージカタログとCDN
Microsoft Graph、同意したアクセス許可の範囲のみ
自社のMicrosoft 365テナント
決定が残る場所
- Intune
- Entra ID
- Autopilot
- Defender for Endpoint
自社のAzureサブスクリプション
機微な処理が行われる場所
- Azure AutomationRunbookを実行する
- Key Vaultローカル管理者パスワードを保持する
- Log Analytics監査、運用、Runbookのログを保管する
- Storage壁紙、署名、お気に入りを配信する
自社のデバイス
Windowsでは任意でRealmJoin Agentを利用
- 署名された構成のみを受け入れる
- ポート443のアウトバウンドHTTPS
- BranchCacheによるピアツーピアキャッシュ
誰が作業をするのか
Intuneは正しい土台です。その上にRealmJoinを載せたときに、チームにとって何が変わるのかを示します。
| こうした場面で | Intune単体 | IntuneとRealmJoin |
|---|---|---|
| ベンダーが新しいバージョンをリリースする | 誰かが気づいて再パッケージし、テストし、割り当てを更新します。 | メンテナンス済みのパッケージが自動で更新されます。遅延は自分で設定します。 |
| 全員に配る前にパイロットを行いたい | アプリごとにリンググループを作り、維持します。 | アプリごとの管理グループを備えたPreviewチャネルとMainチャネル。 |
| ユーザーがアプリを「使用可能」としてインストールした | インストールしたバージョンのまま使い続けます。 | 古いインストールは更新グループを通じて更新されます。 |
| アプリがまだパッケージ化されていない | 自社のチームがWin32パッケージを作成し、テストします。 | パッケージングチームに依頼するか、インストーラーをアップロードして数分でパッケージを受け取ります。 |
| オフボーディング、アクセスパス、メールボックスの変更 | 管理者のノートパソコン上のスクリプト、または大量の手作業。 | フォームとして実行するRunbook。アクセス許可とジョブログ付き。 |
| ヘルプデスクにローカル管理者権限が必要になる | Windows LAPSがデバイスごとに1つのアカウントを管理します。 | 自動で期限切れになるサポートアカウントに加え、緊急用アカウントと特権アカウント。 |
| このソフトウェアは実際に使われているのか | 検出されたアプリで、何がインストールされているかがわかります。 | 任意の使用状況計測で、アプリごとの実行回数と最終使用日がわかります。 |
| このノートパソコンはまだ保証期間内なのか | シリアル番号でベンダーのサイトを調べます。 | 7社のベンダーの保証情報がデバイスページに表示されます。 |
管理者が最初に確認する項目
最初のテストテナントをつなぐ前に、たいていはこのあたりが話題になります。
サービス
- サービス
- Microsoft Azure上のSaaSで、West Europeでホストし、North Europeをバックアップとしています。サーバーにインストールするものはありません。
- オンボーディング
- Entraの管理者同意を一度行うQuick Setup、またはPowerShellでアクセス許可を一つずつ付与するAdvanced Setup。
- 可用性
- 99.5%の目標値とサービスクレジット。稼働状況はstatus.realmjoin.comで確認できます。
エンドポイント
- エンドポイント
- Windows 10および11で任意のRealmJoin Agentを利用でき、macOSアプリはIntune経由でDMGまたはPKGとして配布します。Windows 365とAzure Virtual Desktopにも対応します。
- アプリの配布
- Intune Win32、macOSのDMGとPKG、または依存関係、インストールフェーズ、バックグラウンドインストールに対応したRealmJoin Agent。
- ネットワーク
- ポート443のアウトバウンドHTTPSのみで、FQDNベースの許可リストに対応します。
自動化
- 更新の自動化
- PreviewチャネルとMainチャネル、0日から90日の遅延、自社のタイムゾーンでの夜間ウィンドウ、オーナーへの通知。
- 自動化
- 自社のAzure Automationアカウント、PowerShell 7.4、175本のライブラリRunbookと独自のRunbook、スケジュールとアクセス許可。
アクセスとログ
- アクセス制御
- 9つの組み込みロール、178種類のアクセス許可から組み立てるカスタムロール、Entraのグループまたはディレクトリロール、管理単位によるスコープ設定。
- ログ
- 監査、運用、Runbookのログを、Logs Ingestion API経由で自社のLog Analyticsワークスペースに保存します。既定の保持期間は730日です。
連携
- 連携
- OpenAPIドキュメント付きのREST Customer API、AIアシスタント向けのMCPサーバー、そしてPowerShellモジュール。
- サポート
- 標準で含まれます。月曜から金曜、08:00~18:00 CET、英語とドイツ語で対応します。
規模
- 組織数
- 250~100,000以上のユーザー
- 管理シート数
- 500,000+
- 可用性
- 高可用性と地理冗長
顧客の分離
- 登録
- シングルテナントまたはマルチテナント
- MSP
- MSP向けライセンスあり
すでに運用しているMicrosoftスタックの上に構築
- Microsoft Intune
- Entra ID
- Windows Autopilot
- Defender for Endpoint
- Windows 365
- Azure Virtual Desktop
- Azure Automation
- Log Analytics and Sentinel
- Partner Center
MSP、セキュリティチーム、開発者へ
同じプラットフォームへの3つの入り口。
MSP向け:すべての顧客テナントを、一つのコンソールで。
顧客テナントを切り替え、パッケージテンプレートを共有し、同じポータルからMicrosoft CSPを運用できます。
設計段階からの最小権限。
機能ごとに分かれたアプリ登録、読み取り専用モード、管理単位によるスコープ設定。どのアクセス許可も、後から付与、縮小、取り消しができます。
ツール向けのAPIと、AI向けのAPI。
OpenAPIドキュメント付きのREST APIに加え、アシスタントが自社のデバイス群について答えられるMCPサーバーもあります。
最初の自動更新までの3ステップ
- テナントを接続するテナントを接続するportal.realmjoin.comにグローバル管理者としてサインインし、一度だけ同意します。アクセス許可を一つずつ付与したい場合は、PowerShellモジュールを使ってください。
Install-Module RealmJoinComplete-RJTenantOnboarding -Token <token> - 最初のアプリを購読する最初のアプリを購読するストアからパッケージを選び、IntuneとAgentのどちらで配布するかを決め、PreviewとMainが新しいリリースをいつ追随するかを設定します。
- 委任して自動化する委任して自動化するロールをEntraのグループに割り当て、Runbook用にAzure Automationを接続し、監査ログの出力先を自社のLog Analyticsワークスペースに向けます。
最初によく出てくる質問
詳しくはドキュメントを参照するか、エンジニアに直接聞いてください。
01RealmJoinはIntuneを置き換えるのですか?
いいえ。RealmJoinはIntuneの上に構築されており、登録、コンプライアンス、構成、アプリ配布にはIntuneを使います。その周りに、アプリケーションのライフサイクル、委任、自動化を加えます。
02RealmJoin Agentのインストールは必須ですか?
いいえ。アプリはIntuneだけでも配布できます。任意のWindowsエージェントを入れると、依存関係を考慮したインストール、独自の登録ステータスページ、3つのローカル管理者アカウント、デスクトップ通知、任意の使用状況データ、ピアツーピアキャッシュが加わります。
03データはどこに保存されますか?
RealmJoinサービスはMicrosoft AzureのWest Europeで稼働し、North Europeをバックアップとしています。Runbook、ローカル管理者パスワード、監査ログは、自社のAzureサブスクリプションに置かれます。
04RealmJoinはどのアクセス許可を要求しますか?
使う機能に必要なものだけで、複数のアプリ登録に分かれています。読み取り専用で接続することも、RealmJoinを一つの管理単位に限定することもでき、どのアクセス許可も後から取り消したり縮小したりできます。
05macOSはどうなりますか?
macOSアプリはIntune経由でDMGまたはPKGとして配布します。FileVaultのキー、Intuneが管理するLAPS、ワイプはデバイスページから実行できます。RealmJoin Agent自体はWindows向けです。
06ストアにないアプリはどうすればよいですか?
依頼すれば、パッケージングチームが作成してテストします。通常は5営業日以内です。あるいは自分のインストーラーをZIPでアップロードすれば、数分でorganicパッケージが手に入ります。
07RealmJoinはどのようにライセンスされますか?
ユーザー単位で、AppsとEnterpriseの2つのエディションがあり、1,000ユーザーから利用できます。月次または年次の契約で、Microsoft Marketplace経由でも購入できます。価格を見る
08まず試すことはできますか?
はい。portal.realmjoin.comで一度同意して自分でテナントを接続することも、先にエンジニアとのデモを予約することもできます。
会場で直接お会いしましょう
この秋、RealmJoinは各地のイベントに出展します。会場に立ち寄り、Intuneについての疑問を持ち込み、RealmJoinの動きを確かめてください。
Microsoft Ignite
Moscone Centerの2つのブース(#5117と#5121)で、Microsoft 365向けのCompanionsをライブでご紹介します。
Workplace Ninjas US
Workplace NinjasがスコッツデールでがIntuneとセキュリティについて語り合います。エンドポイント管理、ID、セキュリティをテーマに、実務者が実務者のために3日間集まります。
Experts Live Denmark
デンマーク最大のMicrosoft コミュニティカンファレンスに再び出展します。Bella Centerで2日間、10のトラックにわたる100以上のセッションを予定しています。
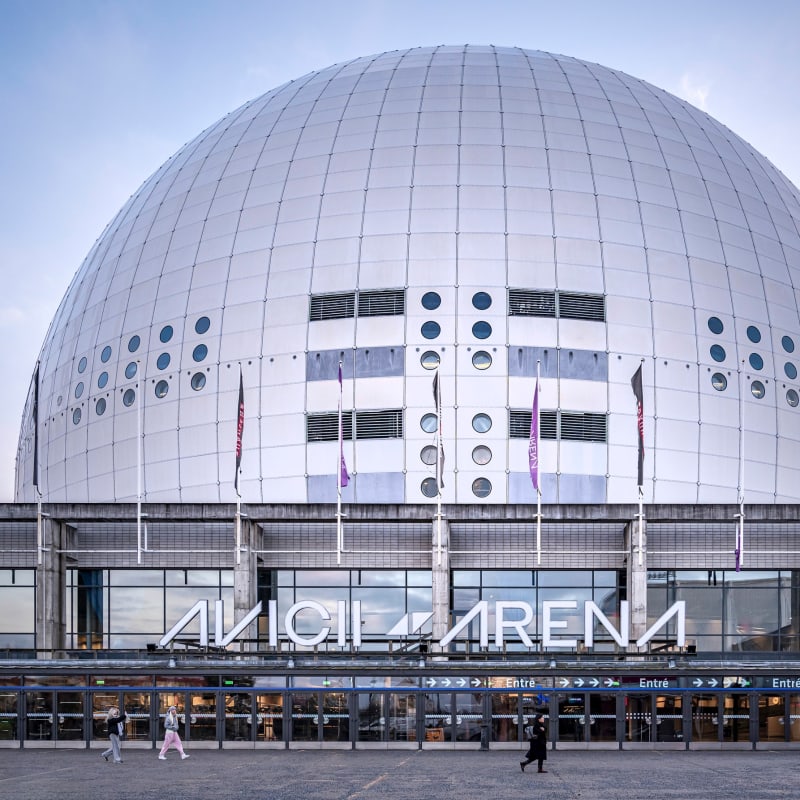
Microsoft AI Tour Stockholm
ストックホルムで初めて参加するMicrosoft AI Tourです。Avicii ArenaでIntuneとEntra ID、Azureのマネージドサービスについてお話しできます。
Microsoft AI Tour Zurich
Microsoft AI TourがチューリッヒにもどってきPt。Managed Intune、Managed Red Tenant、Security Copilot Agentsを携えて参加します。
Microsoft AI Tour Copenhagen
コペンハーゲンのMicrosoft AI Tourに二度目の参加です。IntuneとEntra IDを自動化された運用で動かす方法を紹介します。
Microsoft AI Tour Madrid
マドリードのMicrosoft AI TourはAIが実際に何の上に成り立つかを問います。私たちの答えは、きちんと整備されたMicrosoftの基盤です。